Synology製NASでランサムウェア被害確認 DMS(OS)のアップデートを!
 kikuchi@fujidenki
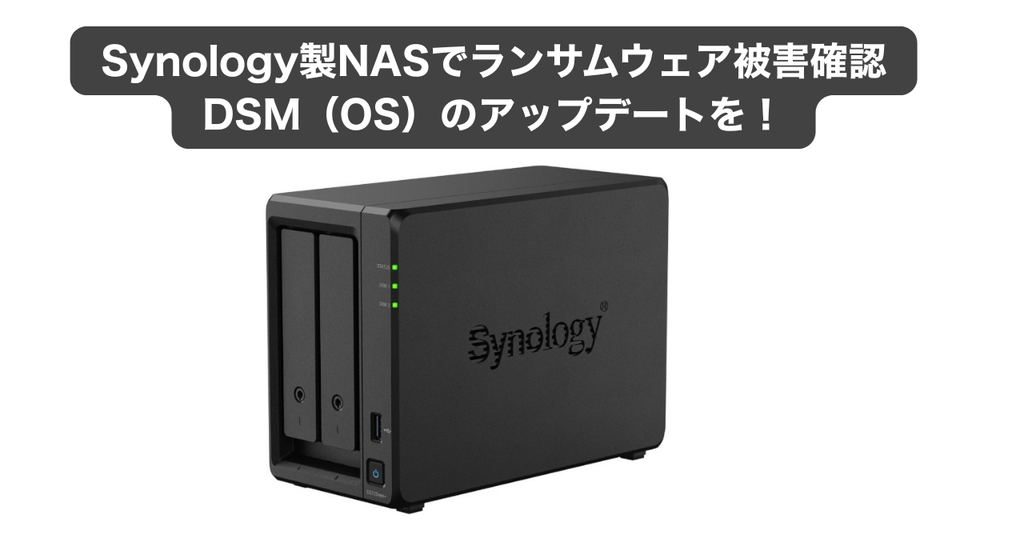
Synology製NASのOS「DSM」の脆弱性を突くランサムウェア攻撃が確認され、Synologyが古いDSMの利用者に更新を呼びかけています。
2024年と2026年9月に修正された脆弱性
2024年11〜12月にDSMで修正したものはNAS上で任意のプログラムを動かせる脆弱性で、2026年9月18日に修正したものは任意のファイルを読み書きできます。
3件ともログインなしに外部から攻撃でき、深刻度を示すCVSSは10点満点中9.8です。
Synologyは10月29日、2024年に修正した脆弱性(Synology-SA-24:20)を突いて古いDSMを使うNASのデータを暗号化し、身代金を求める攻撃者を確認したと発表しました。
DSM(OS)は最新状態がおすすめ
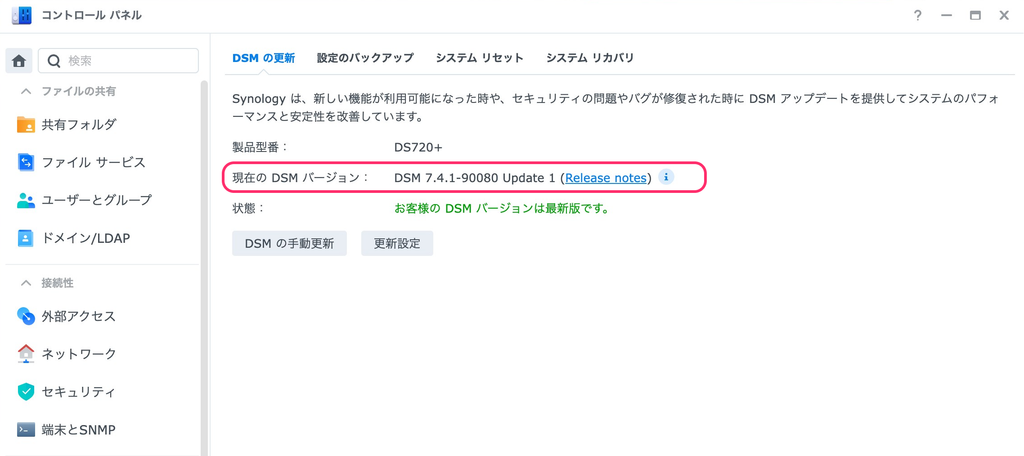
Synology NASのOSであるDSMを下記のバージョン以降にすることで、今回の脆弱性に対応できます。
| DSMの系統 | 更新先 |
|---|---|
| DSM 7.4 | 7.4-90075以降 |
| DSM 7.3 | 7.3.2-86009-4以降 |
| DSM 7.2.2 | 7.2.2-72806-9以降 |
| DSM 7.2.1 | 7.2.1-69057-12以降 |
ただし、さらに脆弱性が見つかることもあるので、最新のDSMを使うよう心がけておきましょう。
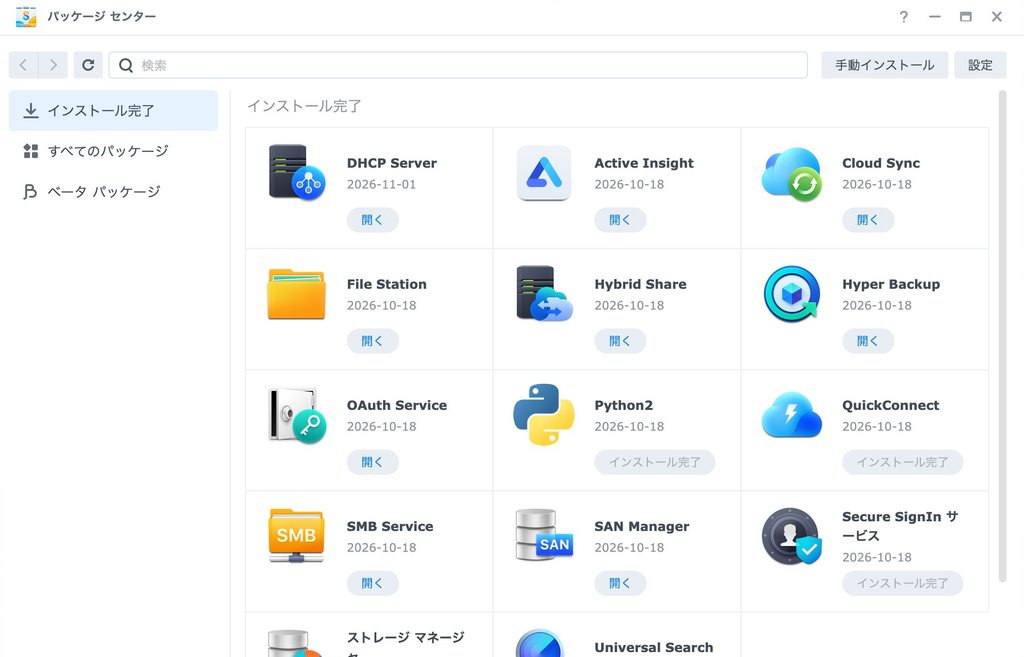
DSMの自動更新を有効にする他、インストールされているパッケージ(アプリ)も更新しておくことをおすすめします。
Synology製NASでランサムウェア被害。9月18日の修正未適用なら攻撃のおそれ
Synology製NASのOS「DSM」の脆弱性を突くランサムウェア攻撃が確認され、Synologyが古いDSMの利用者に更新を呼びかけています。攻撃には2024年の脆弱性に加え、9月18日に修正されたばかりの脆弱性も使われているとの分析があり、この修正を入れていないNASは狙われるおそれがあります。

ライタープロフィール
- フジデンキオーナー
-
菊地 弘尚 ーHirotaka Kikuchiー
フジデンキのなかの人
パソコンの販売と修理、サポート、ウェブサイトの制作を生業としています。
趣味はデジタルガジェット全般(ゲーム機は除く)。
https://note.com/penchi
最新の投稿
 ニュース2026年11月4日Synology製NASでランサムウェア被害確認 DMS(OS)のアップデートを!
 お知らせ2026年10月28日IPAが「不正アクセス特別相談窓口」を開設しました
 セキュリティ2026年10月28日【保存版】相次ぐ個人情報漏えい…自分を守るために「今すぐできる」4つの対策ガイド
 ニュース2026年10月21日Microsoft 365のプラン内容が微妙に変化しています
Follow me!